Third-Party Risk Management
Risiken von Drittparteien wirksam steuern.
Je stärker Unternehmen mit externen Dienstleistern, Cloud-Anbietern und Technologiepartnern arbeiten, desto wichtiger wird der Überblick über kritische Abhängigkeiten. Viele Organisationen müssen heute nicht nur wissen, welche Dienstleister sie einsetzen. Sie müssen auch bewerten, welche Risiken daraus entstehen, welche Anforderungen gelten und ob Kontrollen, Verträge und Nachweise einer Prüfung standhalten.
Third-Party Risk Management (TPRM) oder auch Drittparteien-Risikomanagement, Vendor Risk Management, IKT-Drittparteirisiken, Lieferkettensicherheit, Supply Chain Security oder Informationssicherheit in Lieferantenbeziehungen genannt, schafft dafür die Grundlage. Es unterstützt Sie dabei, Drittparteienbeziehungen strukturiert zu erfassen, Risiken nachvollziehbar zu bewerten und Dienstleister über ihren gesamten Lebenszyklus hinweg zu steuern. Das reicht von der initialen Risikoanalyse über Due Diligence bis zu Dienstleisteraudits, Monitoring und Exit-Strategien.
Regulatorische Anforderungen und Standards für TPRM
Neben dem Interesse, Risiken aus Drittparteienbeziehungen wirksam zu steuern, stellen regulatorische Vorgaben und anerkannte Standards zusätzliche Anforderungen an das Third-Party Risk Management. Unternehmen müssen prüfungssicher nachweisen können, welche Drittparteien kritisch sind, welche Risiken daraus entstehen und wie sie diese Risiken bewerten, steuern und überwachen.
Das Ziel bleibt im Kern gleich: Risiken aus externen Abhängigkeiten frühzeitig erkennen, angemessen bewerten, wirksam steuern und belastbar nachweisen. Zu den wichtigsten Anforderungen gehören insbesondere:
NIS-2: Sicherheit der Lieferkette
NIS-2 verpflichtet Organisationen, Risiken aus Dienstleister- und Lieferantenbeziehungen in ihr Cyber-Risikomanagement einzubeziehen. Dazu gehören auch sicherheitsrelevante Aspekte und Beziehungen zu direkten Lieferanten und Dienstleistern. Die NIS-2-Richtlinie nennt Supply Chain Security ausdrücklich als Bestandteil der Cybersecurity-Risikomanagementmaßnahmen.
DORA: Management von IKT-Drittparteirisiken
DORA fordert Finanzinstitute auf, IKT-Drittparteirisiken als Teil ihres IKT-Risikomanagements zu erfassen, zu bewerten und kontinuierlich zu überwachen. Dazu gehören unter anderem eine Strategie für IKT-Drittparteirisiken, vertragliche Vereinbarungen zu Sicherheits- und Resilienzanforderungen und ein kontinuierlich zu pflegendes Informationsregister, das alle IKT-Dienstleister umfasst.
Mindestanforderungen an das Risikomanagement (MaRisk)
Die MaRisk stellt Anforderungen an die Bewertung, Steuerung und Überwachung von Auslagerungen und sonstigem Fremdbezug. Damit wird Drittparteien-Risikomanagement besonders relevant, wenn externe Dienstleister wesentliche Prozesse, IT-Services oder Kontrollfunktionen unterstützen. Wichtig: Mit der neuen MaRisk-Novelle werden bisherige Überschneidungen von DORA und MaRisk aufgelöst. Fällt ein Dienstleister sowohl unter MaRisk als auch unter DORA, gilt DORA.
ISO 27001 und ISO 27036: Informationssicherheit in Lieferantenbeziehungen
ISO 27001 und ISO 27036 geben Unternehmen Orientierung, wie sie Informationssicherheitsrisiken in Lieferanten- und Dienstleistungsbeziehungen strukturiert adressieren. Dazu zählen Anforderungen an Lieferanten, Verantwortlichkeiten, Sicherheitsmaßnahmen und Nachweise.
Warum usd für Ihr Third-Party Risk Management?
5 Gründe für eine PCI Beratung mit uns
So unterstützt Sie die usd AG beim Third-Party Risk Management
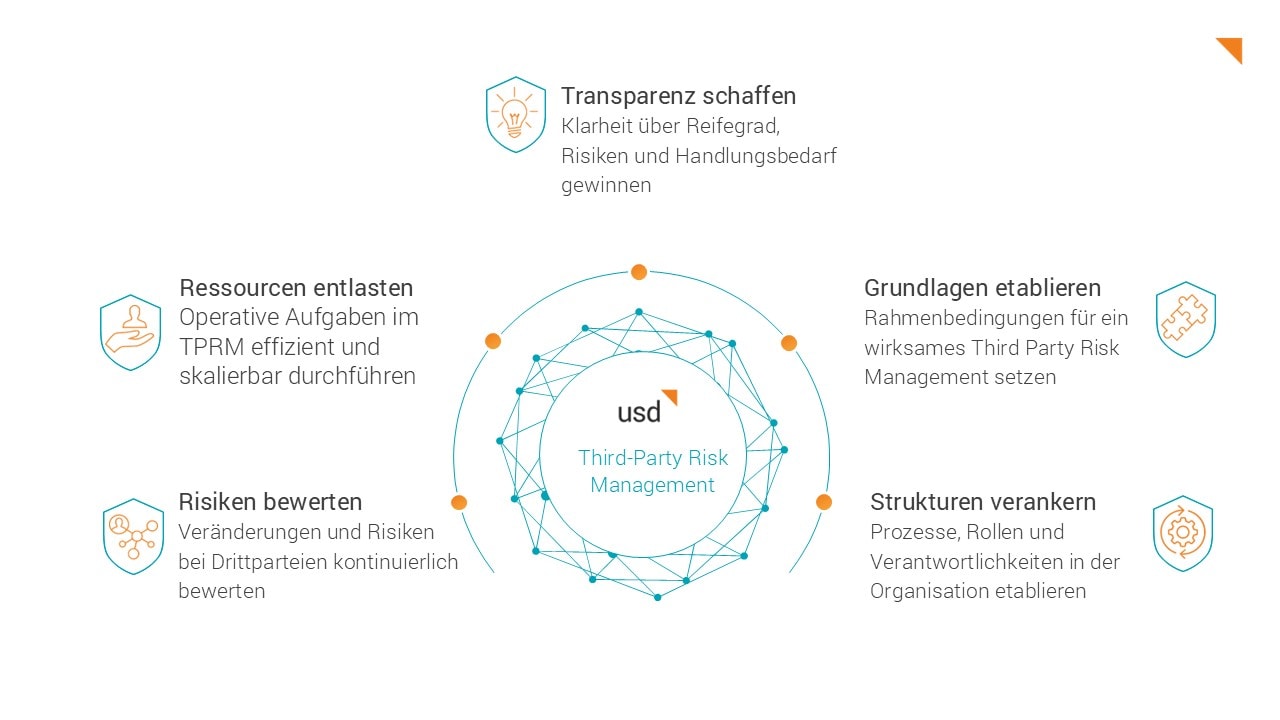
Third-Party Risk Management muss zu Ihrer Organisation passen. Nur wenn Prozesse, Verantwortlichkeiten, Bewertungen und Nachweise im Alltag funktionieren, entsteht daraus mehr als eine regulatorische Pflicht. Wir unterstützen Sie beim Aufbau, bei der Weiterentwicklung und im operativen Betrieb Ihres Drittparteien-Risikomanagements.
Ihr Titel
Your content goes here. Edit or remove this text inline or in the module Content settings. You can also style every aspect of this content in the module Design settings and even apply custom CSS to this text in the module Advanced settings.
Gap-Analyse und Reifegradbewertung
Sie erhalten eine strukturierte Bewertung Ihres TPRM-Reifegrads, konkrete Handlungsfelder und eine belastbare Grundlage für die weitere Priorisierung.
Aufbau und Weiterentwicklung Ihres Drittparteien-Risikomanagements
Sie erhalten ein Drittparteien-Risikomanagement, das Anforderungen nachvollziehbar in Prozesse, Verantwortlichkeiten und Entscheidungen übersetzt.
Je nach Reifegrad und Stabilität Ihrer Prozesse prüfen wir die Automatisierungspotenziale Ihres TPRM-Prozesses und beraten und unterstützen Sie bei der Umsetzung.
Third-Party Risk Management in den Regelbetrieb überführen
Wir unterstützen Sie dabei, TPRM-Prozesse praktisch umzusetzen: von der Identifikation und Klassifikation relevanter Drittparteien über Risikobewertungen bis zur laufenden Überwachung. Dabei integrieren wir das TPRM in bestehende Governance-, Risiko-, Beschaffungs- und Compliance-Prozesse und berücksichtigen Anforderungen an unterstützende Tools.
Sie erhalten klare Abläufe, definierte Verantwortlichkeiten und ein TPRM, das im Tagesgeschäft funktioniert und dauerhaft betrieben werden kann.
Dienstleisterüberwachung und Dienstleisteraudit
Im Rahmen der risikobasierten Überwachung von Drittparteien prüfen wir, ob Dienstleister regulatorische Anforderungen, interne Vorgaben und vereinbarte Sicherheitsmaßnahmen einhalten. Dazu analysieren wir Selbstauskünfte, Zertifizierungen, Nachweise und weitere Informationen aus der Zusammenarbeit. Bei erhöhtem Risiko oder besonderen Anforderungen führen unsere Auditor*innen vertiefende Dienstleisteraudits durch.
Sie erhalten belastbare Erkenntnisse über Risiken, Abweichungen und Handlungsbedarfe bei Ihren Dienstleistern. Damit schaffen Sie eine fundierte Grundlage für weitere Maßnahmen, Management-Entscheidungen und regulatorische Nachweise.
Operative Unterstützung im Third-Party Risk Management
Wir entlasten Ihre Teams bei operativen Aufgaben entlang des TPRM-Prozesses. Dazu gehören die Identifikation relevanter Dienstleister, die Durchführung von Risikobewertungen, die Prüfung von Selbstauskünften, Zertifikaten und Nachweisen sowie die Abstimmung und die Nachverfolgung von Maßnahmen. Auch bei Reporting-, Überwachungs- und Eskalationsprozessen unterstützen wir Sie.
Sie erhalten einen skalierbaren TPRM-Betrieb, der interne Ressourcen entlastet und eine kontinuierliche Bewertung und Überwachung Ihrer Drittparteien sicherstellt.
Mehr Informationen zum Third-Party Risk Management
„Effizientes TPRM kann nur risikobasiert funktionieren“...
...erklärt uns Dr. Christian Schwartz, Vorstand usd Security Consulting, im kurzen Video-Interview der Reihe „Lessons Learned aus DORA-Implementierungsprojekten“.
Informationssicherheit im Third-Party Risk Management
So bauen Sie ein TPRM-Programm auf
So überwachen Sie Ihr TPRM-Programm
Third‑Party Risk Management unter DORA