Seit dem vollständigen Inkrafttreten von Part-IS am 22. Februar 2026 zeigt sich in vielen Organisationen ein ähnliches Bild: Die nötigen Richtlinien...
Über ein halbes Jahr Part-IS: Warum die eigentliche Arbeit jetzt beginnt
mehr lesen
Seit dem vollständigen Inkrafttreten von Part-IS am 22. Februar 2026 zeigt sich in vielen Organisationen ein ähnliches Bild: Die nötigen Richtlinien...
Seit Veröffentlichung dieses Blogposts im April 2026 wurde der PCI Key Management Operations (KMO) Standard v1.0 final veröffentlicht. Der Beitrag...
Am 28. September 2026 hat das PCI Security Standards Council (PCI SSC) die Version 2.0 des PCI Secure Software Lifecycle Standard veröffentlicht. Es...
IT Security ist längst nicht mehr nur ein Thema für die IT-Abteilung in einem Unternehmen – sie ist ein integraler Bestandteil des ganzen...
Die European Banking Authority (EBA) hat ihre finalen Leitlinien für das Management von Drittparteirisiken veröffentlicht. Ziel ist ein...
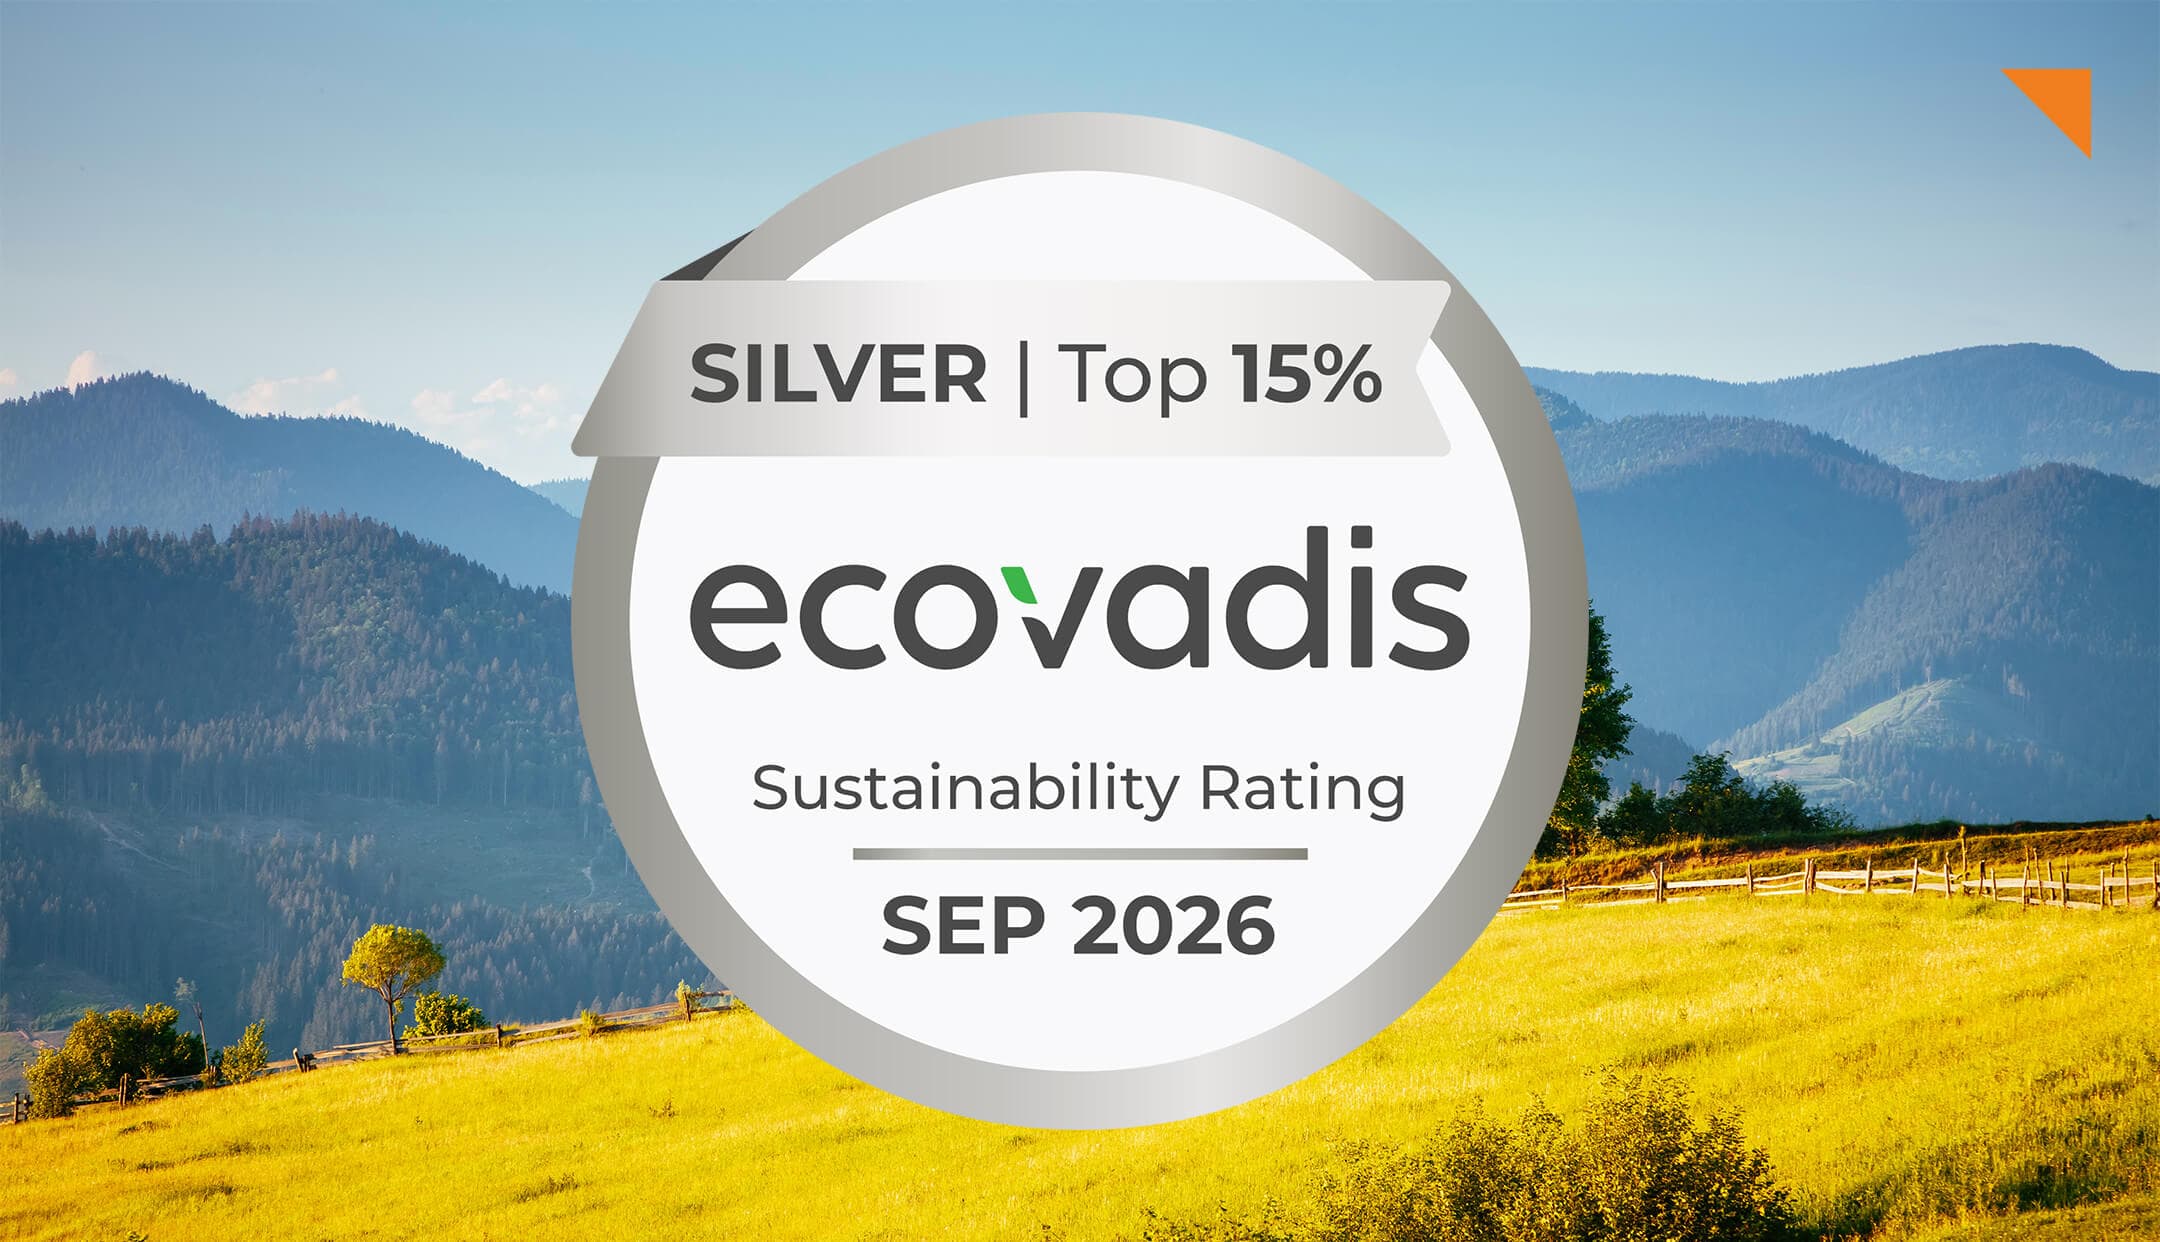
Auch in diesem Jahr wurden wir mit der EcoVadis Silbermedaille für unser Engagement im Bereich Corporate Social Responsibility (CSR) ausgezeichnet....
Kassensysteme sind heute direkt mit Geschäftsprozessen, Zahlungsdiensten und Unternehmensnetzwerken verbunden. Wird ein Kassensystem kompromittiert,...
Der Cyber Resilience Act (CRA) macht Cyber Security erstmals zu einer verbindlichen Voraussetzung für viele Produkte mit digitalen Elementen....
Mobile Frameworks wie Flutter, React Native, Cordova oder .NET MAUI versprechen eine effiziente plattformübergreifende Entwicklung. Mit einer...
Die usd AG ist erneut in den Global Executive Assessor Roundtable (GEAR) des PCI Security Standards Council (PCI SSC) berufen worden. Damit gehören...
Ein Sicherheitsvorfall tritt ein: Innerhalb von 24 Stunden muss Ihr Unternehmen entscheiden, ob eine Meldung an das Bundesamt für Sicherheit in der...
Die usd AG hat erneut die weltweite Akkreditierung als Approved Scanning Vendor (ASV) durch das PCI Security Standards Council (PCI SSC) erhalten....